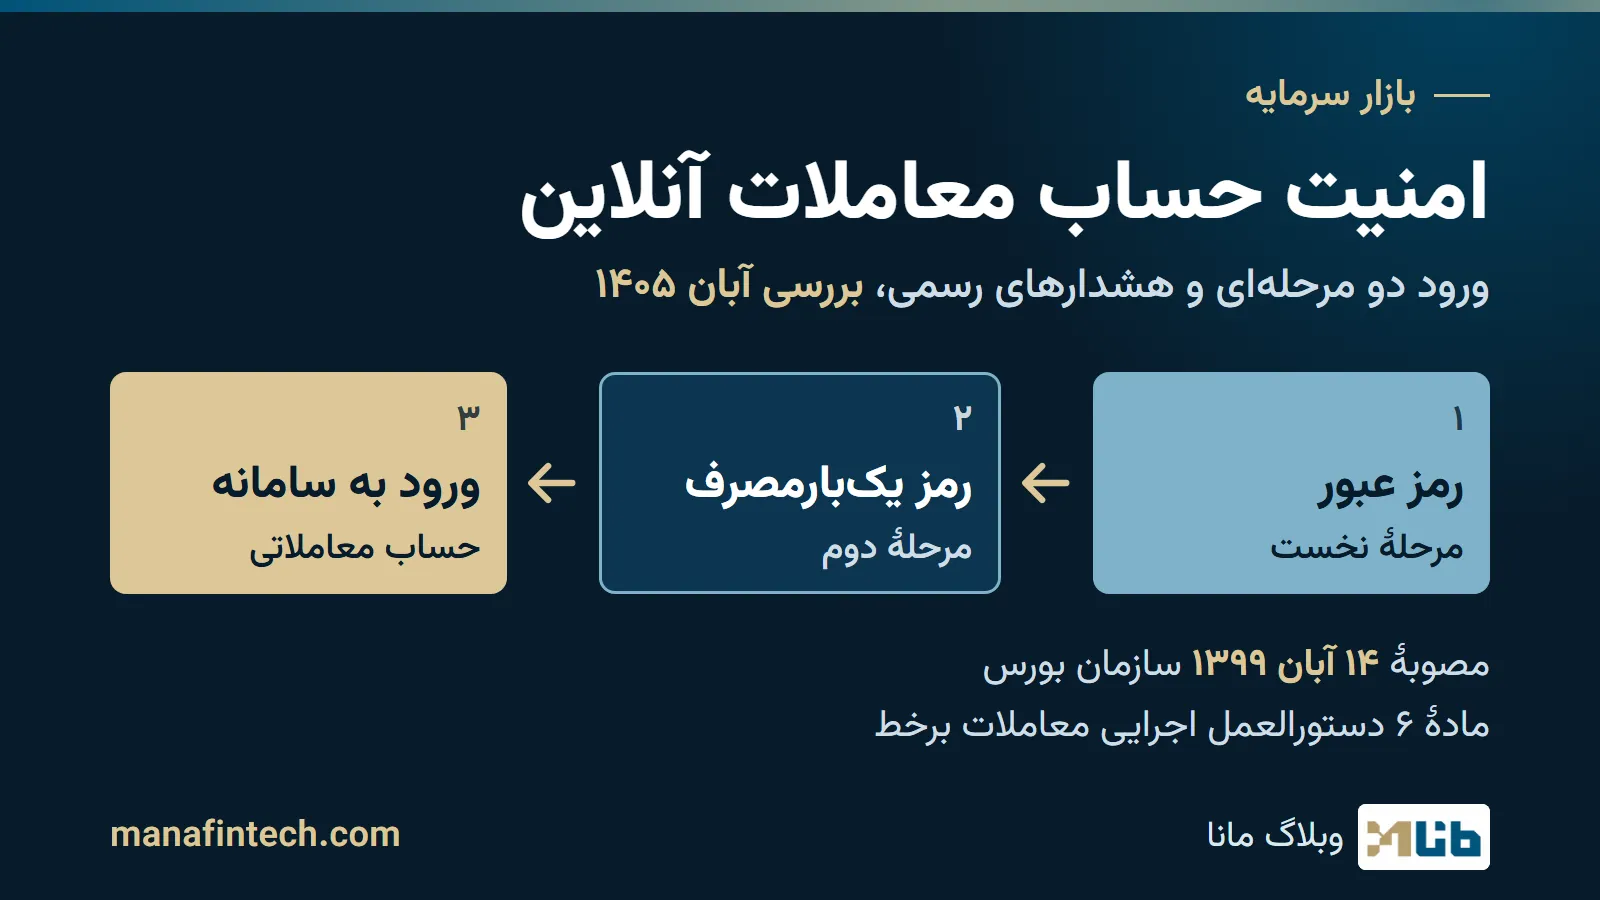
ورود دو مرحلهای کارگزاری بورس یعنی برای ورود به سامانهٔ معاملات آنلاین (برخط)، افزون بر نام کاربری و رمز عبور، مرحلهٔ دیگری هم لازم باشد؛ در عمل معمولاً رمز یکبارمصرفی، یعنی کدی که برای همان یک ورود ساخته میشود و به تلفن همراه ثبتشدهتان پیامک میشود. اصطلاح رسمیاش «احراز هویت چندعاملی» است. مصوبهٔ ۱۴ آبان ۱۳۹۹ هیئتمدیرهٔ سازمان بورس همهٔ کارگزاران را موظف کرده زیرساخت و امکانات این خدمت را برای ورود مشتریان فراهم کنند، و مادهٔ ۶ دستورالعمل اجرایی معاملات برخط میگوید زیرساخت ثبت سفارش باید به آن مجهز باشد. این دو متن فقط وظیفهٔ کارگزار را مشخص کردهاند و دربارهٔ استفادهٔ مشتری چیزی نگفتهاند. دو مقام سازمان بورس هم در اسفند ۱۴۰۱ دربارهٔ اجباریبودنش اظهارنظر کردند و هر دو توصیه کردند مشتری آن را فعال کند.
تاریخ بررسی: ۶ آبان ۱۴۰۵. متن مصوبهها و دستورالعملها را همان روز از پایگاه قوانین و مقررات بازار سرمایه (cmr.seo.ir) خواندیم. گفتههای مقامها را از پایگاه خبری بازار سرمایه ایران (سنا) و با تاریخ همان گزارش آوردهایم؛ خبر جای متن قانونی را نمیگیرد. شرایط دقیق را از وبسایت رسمی کارگزارتان هم بخوانید.
احراز هویت چندعاملی در مقررات: کارگزار چه باید فراهم کند؟
جدول زیر مواد امنیتی و مواد مربوط به مشتری را از نسخهٔ معتبر ۹ مرداد ۱۴۰۳ دستورالعمل خلاصه میکند.
| متن رسمی | چه میگوید |
|---|---|
| مصوبهٔ ۱۴ آبان ۱۳۹۹ (مادهٔ واحده) | کارگزاران زیرساخت و امکانات لازم برای راهاندازی احراز هویت چندعاملی ورود مشتریان به سامانههای معاملات برخط را فراهم کنند |
| مادهٔ ۶ | زیرساخت ثبت سفارش مشتری و زیرساخت برخط گروهی به سیستم احراز هویت چندعاملی امن مجهز باشند، «مطابق شرایط اعلامی» سازمان بورس |
| مادهٔ ۹ | فهرست نسخههای عملیاتی تأییدشدهٔ زیرساخت ثبت سفارش و روش دسترسی به هر نسخه را بهمحض بهرهبرداری در تارنمای رسمی خود اعلام کند |
| مواد ۲۴ و ۲۹ | رویهها، شرایط و مخاطرات معاملهٔ برخط و روشهای پشتیبانی را در تارنمای رسمی اعلام کند و به درخواست مشتری مشکل را فوراً رفع کند |
مادهٔ ۷ همهٔ الزامات امنیتی را بر کارگزار واجب میکند و مواد ۲۱ و ۲۲ برای نقض آنها مجازات و قطع دسترسی پیشبینی کردهاند؛ جزئیاتش و فهرست همهٔ مواد در «معاملات برخط چیست؟» آمده است. دستورالعمل «چندعاملی» را تعریف نکرده و شرایطش را به اعلام سازمان سپرده؛ متن آن شرایط، و «الزامات امنیت اطلاعات بازار سرمایه» (مصوب ۲ دی ۱۳۹۸) که پایگاه از مصداقهای مادهٔ ۷ میداند، قاعدهٔ جدا در پایگاه نیست. پس نمیدانیم رسماً کدام عاملها پذیرفته میشود.
دومین عامل معمولاً چیست؟
FINRA، نهاد خودانتظام کارگزاران آمریکا، احراز هویت چندعاملی را دو یا چند نوع عامل متفاوت میداند، مثلاً رمز عبور بهعلاوهٔ کد پیامکی یا اثر انگشت. رمز یکبارمصرف کدی یکتاست که برای تأیید همان ورود میرسد؛ investor.gov کد پیامکی، ایمیلی یا برنامهٔ تولید رمز را از راههای تأیید دومرحلهای میداند. در ایران، رئیس اداره پیشگیری از ناهنجاریهای سازمان بورس در ۱۵ اسفند ۱۴۰۱ از رمز یکبارمصرف پیامکی گفت و در یادداشتی در ۱ اسفند ۱۴۰۲ از «ارسال پیامک رمز دوم به تلفن همراه دارندهٔ قانونی کد معاملات برخط».
ورود دو مرحلهای برای مشتری اجباری است؟
دو گفتهٔ رسمی به فاصلهٔ یک هفته، هر دو در اسفند ۱۴۰۱:
- ۸ اسفند: رئیس مرکز نظارت بر امنیت اطلاعات بازار سرمایه (مکنا) در نشست خبری گفت قرار بود احراز هویت دوعاملی اجباری شود، اما به آن اعتراض شد و همچنان اجباری نشده؛ سامانهٔ همهٔ کارگزاریها این قابلیت را دارد و او «به شدت» توصیه کرد مردم فعالش کنند.
- ۱۵ اسفند: رئیس اداره پیشگیری از ناهنجاریها و ارتقای سلامت بازار سرمایه در گفتوگو با سنا گفت نهاد ناظر احراز هویت دوعاملی را الزامی کرده، و توصیه کرد سرمایهگذاران فعالسازی رمز یکبارمصرف پیامکی را از کارگزاریها بخواهند.
گویندهٔ دوم نگفته این الزام برای کارگزار است یا برای مشتری؛ متن مصوبه هم فقط کارگزار را موظف میکند. تا ۶ آبان ۱۴۰۵ در «سنا» و عنوانهای پایگاه قوانین گفتهٔ رسمی تازهتری نیافتیم که این نکته را روشن کند. مادهٔ ۲۴ کارگزار را موظف کرده رویهها و شرایط معاملهٔ برخط را در وبسایت رسمیاش بگذارد؛ بپرسید فعالکردنش برای حساب شما چه مراحلی دارد.
چه کسی بر امنیت سامانهٔ کارگزار نظارت میکند؟
طبق رویههای اجرایی صدور تأییدیهها (مصوب ۱۰ شهریور ۱۴۰۰)، بررسی الزامات فنی و امنیتی مواد ۶ و ۷ با مکنا است؛ رئیس مرکز در ۱۵ فروردین ۱۴۰۴ هم گفت هر شرکت مجاز باید پیش از بهرهبرداری از سامانههایش تأیید امنیتی مکنا را بگیرد. دستورالعمل انضباطی (نسخهٔ ۹ مرداد ۱۴۰۳) برای نقض الزامات امنیتی ۹ تنبیه، از تذکر تا لغو مجوز و جریمهٔ نقدی، فهرست کرده است. جایگاه خود سازمان: «سازمان بورس و شورای عالی بورس».
رمز عبور و رمز یکبارمصرف: چرا به هیچکس نمیدهیم؟
مادهٔ ۱۴ دستورالعمل قرارداد کارگزار و مشتری را در چارچوب مصوب کانون کارگزاران میخواهد؛ آن چارچوب نمونهٔ قرارداد استفاده از خدمات برخط کارگزار است که هیئتمدیرهٔ کانون تصویب کرده (در پایگاه به تاریخ ۱ اردیبهشت ۱۳۹۹) و پانویسش آن را حداقل مواد لازم قرارداد میداند. بخشی از مادهٔ ۴، به زبان ساده:
- رمز اولیهٔ کارگزار را در نخستین ورود عوض کنید.
- نام کاربری، رمز عبور و رمز یکبارمصرف را در اختیار شخص ثالث نگذارید؛ وگرنه هر مسئولیتی با خود شماست (دربارهٔ سرویسهای معاملهٔ خودکار، «معاملات الگوریتمی در بورس ایران» را ببینید).
- مسئولیت حفاظت از نام کاربری و رمز و هر معاملهای که با آنها انجام شود با مشتری است؛ اقدامهای انجامشده با آنها اقدام خود مشتری شمرده میشود و انکارشدنی نیست.
- در سرقت یا استفادهٔ غیرمجاز از نام کاربری و رمز یا حساب بانکیتان فوراً به کارگزار خبر دهید.
قرارداد خودتان ممکن است بندهای بیشتری داشته باشد. گفتهٔ مقامهای سازمان بورس نشان میدهد چرا این بند جدی است: رئیس اداره پیشگیری از ناهنجاریها در ۱۵ اسفند ۱۴۰۱ گفت کسانی که مال باختهاند یا نامشان وارد پروندههای کیفری شده معمولاً از «اعتماد نابجا» و دادن نام کاربری و رمز به دیگران میگویند. FINRA هم یادآوری میکند مهاجم میتواند کد چندعاملی را هم بدزدد؛ کد هم مثل رمز راز است.
چند کار ساده برای امنتر کردن حساب معاملاتی
| کار | پشتوانهٔ رسمی |
|---|---|
| ورود دو مرحلهای را از کارگزار بخواهید | توصیهٔ دو مقام سازمان بورس (اسفند ۱۴۰۱)؛ investor.gov (۳ اردیبهشت ۱۴۰۵) هم همین را میگوید |
| رمز اولیه را در نخستین ورود عوض کنید و رمز هر سرویس را جدا بگذارید | نمونهٔ قرارداد، مادهٔ ۴؛ FINRA (۱۸ فروردین ۱۴۰۵) |
| نام کاربری، رمز و کد را به هیچکس، از جمله «سبدگردان» یا «کانال سیگنال» بیمجوز، ندهید | نمونهٔ قرارداد؛ هشدار معاون نظارت بر بازار بورس تهران (۱۴ مهر ۱۴۰۴) |
| فقط از وبسایت و نسخهٔ معرفیشدهٔ کارگزار وارد شوید، نه لینک پیامک یا کانال | مادهٔ ۹ دستورالعمل؛ FINRA |
| دستگاه را بهروز نگه دارید، برنامهٔ متفرقه نصب نکنید و در رایانهٔ عمومی وارد نشوید | رئیس مکنا (۳۰ مهر ۱۴۰۰)؛ investor.gov |
| اگر خط تلفن همراهتان بیدلیل قطع شد و ورودتان با کد پیامکی است، زود به اپراتور و کارگزار خبر دهید | FINRA: قطع ناگهانی خط، بهویژه وقتی پیامک برای ورود دومرحلهای به کار میرود، میتواند نشانهٔ «سیمسواپ» (جابهجایی غیرمجاز سیمکارت) باشد |
کلاهبرداری بورسی: الگوهایی که مراجع رسمی گزارش کردهاند
فقط الگوهای کلاهبرداری بورسی را میآوریم که مرجع رسمی با تاریخ گزارش کرده؛ نامی نمیبریم.
سایت جعلی کارگزاری، پیامک و برنامهٔ جعلی: چه گزارش شده؟
رئیس مکنا در ۳۰ مهر ۱۴۰۰ گفت رایجترین تخلف سایبری در ماههای پیشین فریب مشتریان با پیامک، تماس، ایمیل و نصب برنامهٔ موبایل بوده و فریب مستقیم کاربر برای مهاجم آسانتر از نفوذ به سامانه است. نمونهٔ گزارششده در بازار ایران، سایتهای جعلی «سجام» بود: معاون فناوری شرکت سپردهگذاری مرکزی در ۲۸ مهر ۱۳۹۹ از مسدودشدن ۱۷ سایت فیشینگ طی دو ماه، با همکاری پلیس فتا، خبر داد. گزارش رسمی ویژهٔ «سایت جعلی کارگزاری» نیافتیم؛ برداشت ما این است که الگو یکی است: صفحهای شبیه صفحهٔ ورود که رمز و کد را میگیرد. FINRA هم از صفحههای جعلی ورود و پشتیبانی میگوید که با لینک ایمیل، پیامک یا نتایج جستوجو به آنها میرسند.
تماس و پیام جعلی به نام نهادها
رئیس مکنا در ۳۰ مهر ۱۴۰۰ توصیه کرد به تماسی که مدعی است از سازمان بورس یا نهادهای بازار سرمایه است اعتماد نکنید. مدیرعامل سپردهگذاری مرکزی هم در ۲۲ مهر ۱۴۰۲ گفت هر پیامک دربارهٔ سهام عدالت جعلی است، چون شرکت سازوکار پیامکی ندارد. رئیس پلیس فتای تهران بزرگ (۱۳ شهریور ۱۴۰۲) توضیح داد لینک چنین پیامکهایی به صفحهٔ فیشینگ یا بدافزار میرسد. آن هشدارها دربارهٔ سهام عدالت است، نه حساب معاملاتی؛ شگرد، یعنی جعل نام نهادی آشنا، یکی است.
سبدگردان و «سیگنالفروش» بیمجوز که رمز میخواهند
معاون نظارت بر بازار بورس تهران در ۱۴ مهر ۱۴۰۴ گفت کانالها و صفحههای «سیگنالفروشی»، «سیگنال رایگان» و «سبدگردانی» رشد کردهاند و گردانندهٔ بعضیشان، بیآنکه هویت اصلیاش را بگوید، با وعدهٔ سرمایهگذاری سودآور نام کاربری و رمز دنبالکنندگان را میگیرد. چون هویت ادمینها معلوم نیست، شناسایی و بازگرداندن زیان به گفتهٔ او «زمانبر، دشوار و حتی بعضاً غیرممکن» است. رئیس اداره پیشگیری از ناهنجاریها (۱۵ اسفند ۱۴۰۱) گفت وقتی کسی سرمایه و کد بورسیاش را برای سبدگردانی به دیگری میسپارد، افزون بر زیان مالی «جرم فعالیت بدون اخذ مجوز» هم رخ میدهد.
کانال با «مجوز» قلابی و واریز به حساب شخصی
همان اداره در ۷ دی ۱۴۰۲ گزارش داد کانالهایی تصویر مجوز یک نهاد مالی واقعی را نشان میدهند و مجوز را به خود نسبت میدهند؛ اعضا پول را به حساب یا کارتی که در پیامرسان آمده واریز میکنند و کلاهبردار دسترسیشان را میبندد. به گزارش «سنا» (۶ مهر ۱۴۰۴)، مدیریت نظارت بر بورسهای سازمان بورس تأکید دارد که وعدهٔ سود بالا و بدون ریسک نشانهٔ هشدار است؛ نام شرکت را در سامانههای رسمی بررسی کنید و به حساب شخصی ناشناس پول نریزید.
سایت، برنامه یا کانال معتبر را چطور بشناسیم؟
- فهرست رسمی را ببینید. مقامهای سازمان بورس و بورس تهران در ۷ دی ۱۴۰۲، ۱۱ مهر ۱۴۰۴ و ۱۴ مهر ۱۴۰۴ به تارنمای نهادهای مالی دارای مجوز اشاره کردهاند؛ به گفتهٔ آنها مشخصات، نشانی دفتر و شعبهها و تارنمای رسمی هر نهاد آنجاست. در صفحهٔ نخست seo.ir هم بخش «اشخاص تحت نظارت» پیوندی با عنوان «کارگزاریهای مجاز» دارد که به همین سامانه میرود (بررسی ۶ آبان ۱۴۰۵). فهرست و شمار کارگزاریها را در «بازار سرمایه ایران در اعداد» هم آوردهایم؛ روش استعلام مجوز در «کارگزاری بورس چیست؟» آمده است.
- از وبسایت رسمی شروع کنید، نه از کانال. مادهٔ ۹ دستورالعمل نسخههای تأییدشدهٔ برنامه را در وبسایت رسمی کارگزار میآورد، و ضوابط فعالیت اشخاص تحت نظارت در فضای مجازی (مصوب ۱۹ دی ۱۴۰۱) نهادهای مالی ثبتشده را موظف کرده تارنمای رسمیشان را معرفی کنند و کانالها و رسانههایشان را از راه همان تارنما به عموم بشناسانند. به برداشت ما کانالی که در وبسایت رسمی نهاد معرفی نشده، تأییدنشده است.
- تصویر مجوز و تبلیغ دلیل نیست. تصویر مجوز را میشود نشان داد و به خود نسبت داد (۷ دی ۱۴۰۲)، و به گفتهٔ رئیس اداره پیشگیری از ناهنجاریها در ۱۷ بهمن ۱۴۰۲ تبلیغات بورسی در پیامرسانهای داخلی لزوماً نشانهٔ داشتن مجوز نیست.
- شمارهٔ داخل پیام را معیار نگیرید. investor.gov مینویسد کلاهبرداران صفحهای با لوگوی واقعی یک شرکت میسازند یا زیر پستهای شبکهٔ اجتماعی کارگزاران نظر میگذارند تا به سایت جعلی هدایت کنند؛ توصیهاش تأیید تماس با شمارهٔ مدارک ثبتشدهٔ همان شرکت است (در آمریکا: Form CRS). معادل آن برای شما، به نظر ما، شمارهٔ پشتیبانیای است که کارگزار طبق مادهٔ ۲۹ در وبسایت رسمیاش اعلام میکند.
اگر مشکوک شدید یا فریب خوردید
به کارگزار فوراً خبر دهید (نمونهٔ قرارداد)، رمز را عوض کنید و سفارشها و حساب را ببینید؛ investor.gov هم همین را برای قربانی فیشینگ و پیامک و تماس جعلی میگوید. برای شکایت، سازمان بورس به گزارش ۴ مرداد ۱۴۰۵ سامانهٔ تازهٔ رسیدگی به شکایتها را در newshekayat.seo.ir راه انداخته که بخش حمایت حقوقی هم دارد. برای جرمهای سایبری، به گزارش سنا در ۱۳ شهریور ۱۴۰۲ رئیس پلیس فتای تهران بزرگ از مرکز فوریتهای سایبری با شمارهٔ ۰۹۶۳۸۰ و از سایت cyberpolice.ir نام برد و در ۲۱ شهریور ۱۴۰۲ رئیس پلیس فتای پایتخت هم همان شماره را داد؛ شماره و نشانی را پیش از استفاده از منبع رسمی پلیس فتا بررسی کنید. هیچکدام بازگشت پول را تضمین نمیکند.
جمعبندی
ورود دو مرحلهای در مقررات ایران پیش از هر چیز وظیفهٔ کارگزار است؛ دربارهٔ استفادهٔ مشتری متن مقررات ساکت است و مقامهای سازمان بورس فعالکردنش را توصیه کردهاند. رمز عبور و رمز یکبارمصرف را هیچکس نباید ببیند: نه سبدگردان یا سیگنالفروش بیمجوز، نه تماسگیرندهای که خود را کارمند نهادی مینامد. این نوشته خلاصهای آموزشی از منبعهای رسمی تا تاریخ بازبینی است و دربارهٔ هیچ نماد، کارگزار یا سرمایهگذاری نظری نمیدهد؛ جای مشاورهٔ حقوقی را هم نمیگیرد.